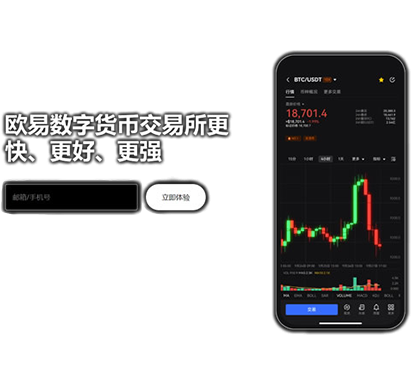
欧交易所官网入口,拆解底层安全架构的每一步

直连验证链路加密动态风控

去年有个朋友在搜索引擎里翻了三页才找到欧交易所官网入口,结果点进去是个高仿站,差点把验证码交出去。后来他学乖了,只认准官方公布的入口链路。这个故事想说的是:官网入口不只是一个网址,它背后是一整套从DNS解析到页面渲染的安全架构。你每次敲下回车,数据要经过证书校验、请求签名、风控节点三道关卡,才算真正踏进交易大门。

官网注册 APP下载

入口统一身份网关

欧交易所官网入口接入了统一身份网关,注册、登录、提币共用一套鉴权体系,不用在多个子系统间反复验证,操作顺滑也少了出错口子。

欧交易所官网入口打不开,是被墙了吗

先别急着下结论。检查本地网络DNS是否被污染,换公共DNS试试;再看官方社群有没有公告维护。多数情况是本地网络问题,不是入口本身挂了。

入口资产看板工具

欧交易所官网入口内置资产看板,现货合约统一折算,盈亏一目了然。

从欧交易所官网入口到完成注册,中间发生了什么

在欧交易所官网入口点击注册后,页面先向风控接口请求一个一次性令牌,令牌绑定设备指纹和IP段;接着密码在本地做PBKDF2派生再传输,原始密码不出浏览器;最后邮箱验证码走独立通道下发,与交易链路隔离。三步走完,账户才算落地。

为什么老用户只认欧交易所官网入口的证书指纹

欧交易所官网入口的SSL证书指纹是公开可查的,老用户会提前存好书签并核对指纹。钓鱼站即使买了相似的域名,证书指纹也对不上。加上入口页面内嵌了资源完整性校验,CSS和JS被替换会触发警告,双重保险让仿冒成本极高。

欧交易所官网入口的安全底子,用过就回不去了

怎么确认自己进的是真官网入口而不是高仿站

看证书颁发对象和指纹,官方指纹在社群置顶可查;再看页面资源加载域名是否一致;最后试着点注册,假站通常跳转到奇怪域名。三招下来基本能筛掉仿冒。
欧交易所官网入口的APP和网页版功能一样吗

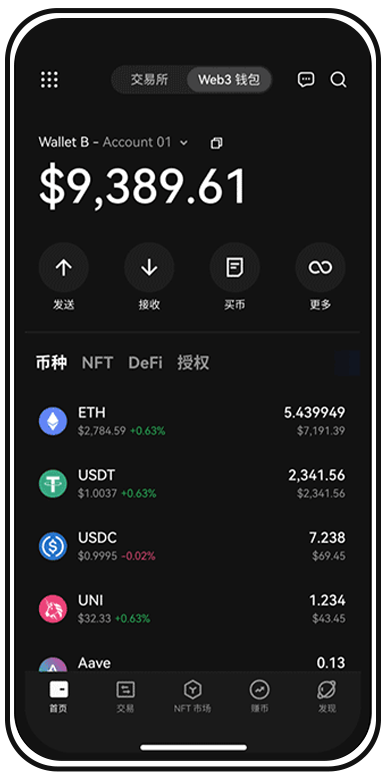
核心交易功能一致,APP多了推送提醒和生物识别登录,网页版适合大屏看K线。从官网入口下载APP时认准官方签名包,别装第三方市场改过的版本。

入口操作留痕可溯

通过欧交易所官网入口的每笔操作都写入审计日志,哈希链式存储,事后可逐条回溯,内部人员也无法悄悄抹掉记录。
入口证书双向校验

欧交易所官网入口在TLS握手阶段就要求双向证书验证,浏览器和服务器互相确认身份,中间人根本插不进来,仿冒站点在这一步直接现形。

第一次走欧交易所官网入口,记住这三步

第一步,别在搜索结果里乱点,手动输入官方公布的域名或从可信书签进入欧交易所官网入口。第二步,进页面先看地址栏锁标,点开证书核对域名和指纹,对不上立刻关掉。第三步,注册时密码用独立组合,开启防钓鱼码和设备绑定,别嫌麻烦。走完这三步,后面交易才踏实。

在欧交易所官网入口操作时提示环境异常怎么办

先关掉VPN和代理,清理浏览器缓存,换用Chrome或Edge最新版。如果还提示,可能是IP段被风控标记,换个网络环境或等半小时再试,别反复狂点触发更严限制。
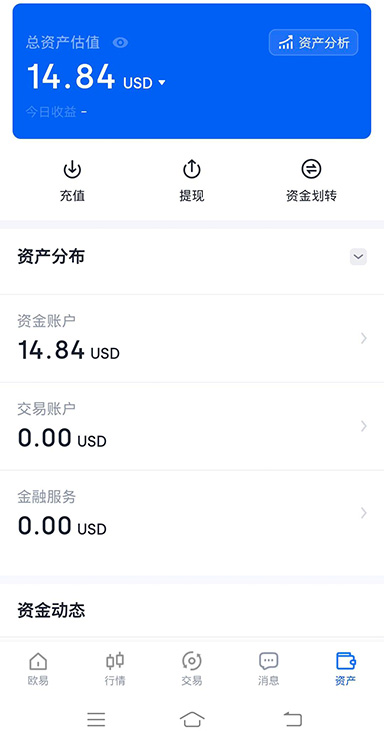
欧交易所官网入口对应的移动端入口

欧交易所官网入口延伸的生态服务

入口风控实时拦截

官网入口背后挂着行为分析引擎,同一IP短时间反复刷新、模拟器特征、异常UA头都会被标记,高风险会话在登录前就被降权或阻断。

入口API密钥管理

在欧交易所官网入口可自助创建API密钥,细粒度权限控制,量化用户省心。

入口链路全程加密

从欧交易所官网入口到后端服务,全链路TLS 1.3加密,密钥轮换周期短,抓包拿到的也只是密文流,交易指令在传输层就锁死了。
入口防钓鱼码机制

欧交易所官网入口

在欧交易所官网入口设置防钓鱼码后,每封官方邮件都带这个暗号,收到不带码的邮件直接忽略,社工攻击少了一大半。
欧交易所官网入口 常见问题指南

1请求签名防篡改
从官网入口发出的每个操作请求都带时间戳和HMAC签名,参数被改动一个字节就会失效,恶意脚本想偷偷改收款地址?签名对不上直接拒绝。
2入口行情聚合插件
从欧交易所官网入口可加载行情聚合组件,多市场深度一屏展示,不用来回切页面。
3从欧交易所官网入口注册需要准备什么材料
一个常用邮箱或手机号收验证码,设置强密码,准备好身份证件用于后续实名。注册环节本身不要求充值和绑定银行卡,别被假入口忽悠提前转账。
4入口预加载提速
欧交易所官网入口采用DNS预取和资源预连接,首屏渲染比普通页面快一截,着急看行情时不用干等转圈,关键时刻不卡壳。
5入口登录设备绑定
首次从欧交易所官网入口登录会记录设备指纹,换设备登录需原设备确认或邮箱二次验证,账号被盗了也过不了新设备这一关。

别让假入口偷走你的第一笔交易

欧交易所官网入口的正确打开方式就这一条路,收藏好官方书签,核对证书指纹,现在就动手注册,把安全握在自己手里。