生物识别签名桥
调用系统生物识别接口完成签名授权,指纹或面容数据不出安全区,欧yi安卓下载只接收授权结果。
私钥加密后存入Android Keystore系统,由硬件安全模块保护,应用层无法直接读取明文。签名时由系统弹出生物识别验证,验证通过后Keystore内部完成签名运算,私钥本身不离开安全区域。
正常覆盖安装不会影响已存储的加密密钥和本地数据,不需要重新备份。但跨大版本更新时欧yi安卓下载会提示确认备份状态,建议按提示检查助记词是否可用,避免极端情况下无法恢复。
欧yi安卓下载内置官方签名指纹库,安装前自动比对,不匹配直接中止流程,从源头阻断篡改包。
调用系统生物识别接口完成签名授权,指纹或面容数据不出安全区,欧yi安卓下载只接收授权结果。
问:新手装完欧yi安卓下载第一步做什么?答:先别急着充值。打开设置里的安全中心,确认安装包签名状态显示“已验证”,然后开启生物识别解锁,再走一遍备份助记词的流程并离线保存。接着用小额转账测试一遍完整签名流程,确认每一步提示正常。最后检查权限列表,只保留必要权限。这套动作花十分钟,但能把后续使用中的大部分安全隐患提前排除。
从欧yi安卓下载发起的每一笔交易,在设备端完成加密后再出站,中间节点无法解密内容,服务器只接收签名后的密文指令,降低链路截获风险。
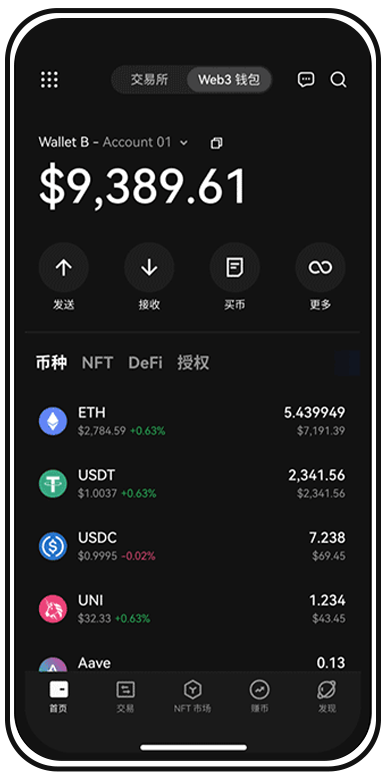
欧yi安卓下载的APK在构建阶段就嵌入数字签名,安装时系统自动比对签名指纹,任何二次打包或植入代码都会导致校验失败,直接拦截安装。
欧yi安卓下载只申请相机(扫码)、生物识别和网络三项核心权限,不读取通讯录和短信,安装时权限列表干净可查,降低隐私泄露面。
风险不可控。第三方商店的安装包可能被替换或注入额外代码,欧yi安卓下载的签名校验虽然能拦住大部分篡改,但无法保证商店分发的版本是最新安全补丁版。建议只从官网获取安装包。
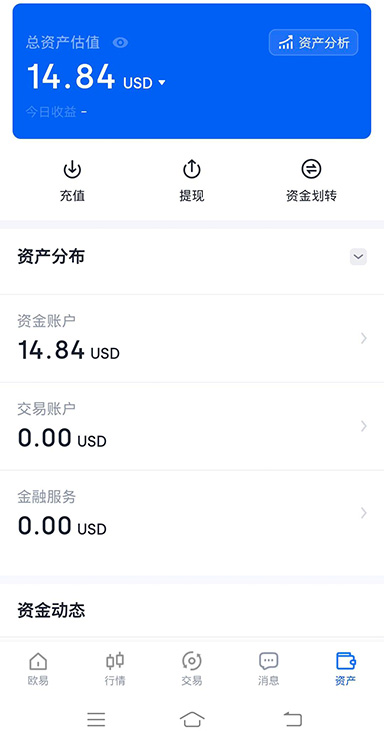
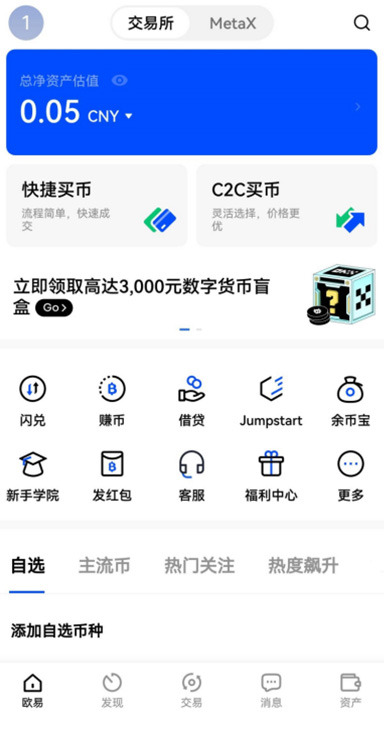
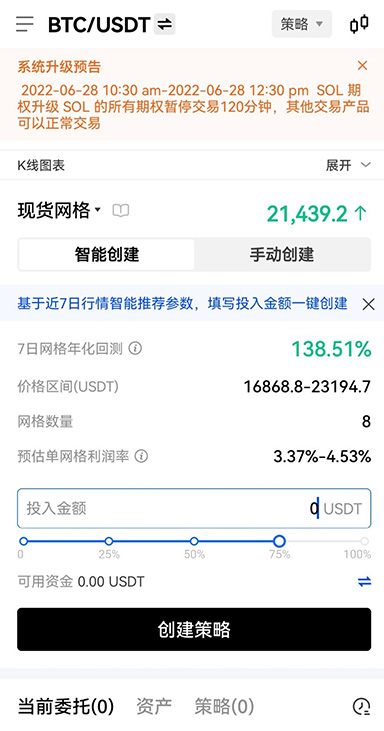
可以安装和查看行情,但欧yi安卓下载会检测到root环境并限制转账和签名功能。这是架构层面的保护逻辑,不是bug。建议在非root设备上完成资产操作,或者用备用机专门跑欧yi安卓下载。
欧yi安卓下载把私钥存进Android Keystore系统,独立于应用沙盒之外,即使手机被root,私钥也无法被直接读取或导出,签名操作在隔离环境内完成。
欧yi安卓下载将高频小额签名与低频大额签名分开处理,热路径走快速通道,大额操作强制二次生物认证,兼顾日常使用流畅性和大额资产安全。
欧yi安卓下载启动时检查设备是否处于root或模拟器环境,异常状态下自动禁用转账功能并弹窗提示,避免用户在不可信环境中操作资产。
别让来源不明的安装包替你决定资产安全。现在从官方渠道获取欧yi安卓下载,装完先跑一遍签名自检,把安全主动权握在自己手里。