欧yi钱包的助记词丢了还能找回吗?
不能。欧yi钱包不存储你的助记词,没有中心化服务器可以重置。丢失助记词等于失去资产控制权。唯一补救是确认是否曾导出过私钥或助记词备份,否则无法恢复。
欧yi钱包的私钥或助记词一旦截图、拍照或存云笔记,就等于把控制权交了出去。手写抄录并离线保存,是成本最低的防线。
利用欧yi钱包的预执行或区块浏览器模拟功能,查看交易后的余额变化和授权变更,确认无误再签名。
欧yi钱包只装在专用手机或干净系统上,不越狱、不装来路不明的插件,减少设备层被劫持的风险。
不能。欧yi钱包不存储你的助记词,没有中心化服务器可以重置。丢失助记词等于失去资产控制权。唯一补救是确认是否曾导出过私钥或助记词备份,否则无法恢复。
创建钱包时欧yi钱包强制要求按顺序验证助记词,确保用户确实完成离线抄录,而非跳过备份步骤。
风险极高。篡改版APP可能记录你的助记词并回传。每次下载或更新只走欧yi官网提供的入口,安装前核对应用签名或包名,不要用第三方应用市场推送的安装包。
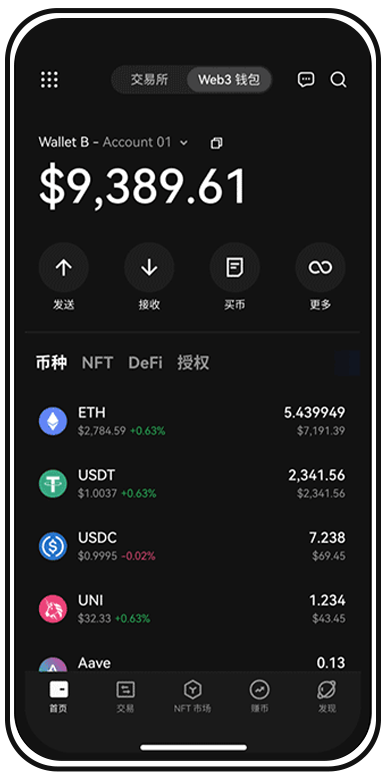
不要直接交互。很多不明代币本身是钓鱼合约,授权或卖出会触发资产划转。在欧yi钱包中把这类代币隐藏即可,不要点开、不要授权、不要尝试兑换。
在欧yi钱包中把常用转账地址加入地址簿,转账时直接调用,避免手动输入出错或被恶意软件替换地址。
欧yi钱包在签名前展示交易类型、调用合约和预计影响,把合约交互从盲签变成可读信息,降低误签概率。
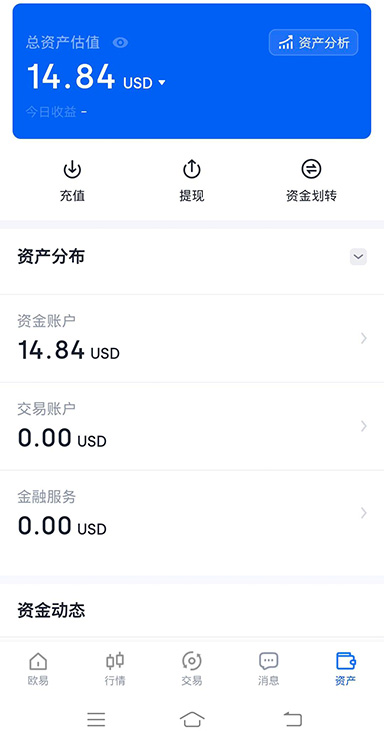
需要。撤销授权本质是一笔链上交易,要付对应网络的Gas费。费用高低取决于当前网络拥堵情况,建议在Gas较低时批量处理多个待撤销授权,节省成本。
欧yi钱包每次DApp交互都会留下授权记录,定期检查并取消不常用的合约授权,能大幅降低资产被恶意划转的概率。
欧yi钱包内可查看历史授权清单,对高风险授权进行标记提示,帮助用户快速定位需要清理的条目。
第一步,下载后先创建钱包并手抄助记词,做完备份验证再转入任何资产。第二步,只放小额资产跑通一次转账和一次DApp交互,熟悉签名弹窗和授权提示。第三步,设置每月固定日期检查授权列表和地址簿,把不用的授权撤销。不要跳过任何一步,不要因为嫌麻烦就把助记词存在手机里。
别等资产出问题才想起检查。现在就打开欧yi钱包,核对授权列表、确认助记词离线备份到位、清理不用的DApp连接。十分钟的动作,换的是长期的安心。