oke官方APP新手第一周的风险控制清单
第一步只从官网下载安装包,装完核对权限;第二步注册后立刻开二次验证,不跳过;第三步先设好提币白名单再加地址,别反过来;第四步入金后先做一笔小额提币测试通道;第五步每周日花三分钟看登录记录和授权列表。前五天不碰不熟悉的DApp连接,不点任何私信发来的空投链接。五步做完,基础风险面基本封住。
官方不会用短信发链接让你验证账户。这类短信基本是钓鱼,点进去是仿冒页面。直接打开APP看安全中心有没有通知,没有就是假的,删掉即可。
同一个账号,二次验证、白名单、设备管理这些设置两边同步。但APP端多了设备绑定和推送通道,建议以APP端的安全中心为准做配置,网页端登录时留意地址栏域名是否正确。
oke官方APP里连过的DApp、签过的合约授权不会自动过期。每月花两分钟在授权管理页扫一遍,把不再用的连接断开、把额度调回零,减少被恶意合约掏空的风险面。
第一步只从官网下载安装包,装完核对权限;第二步注册后立刻开二次验证,不跳过;第三步先设好提币白名单再加地址,别反过来;第四步入金后先做一笔小额提币测试通道;第五步每周日花三分钟看登录记录和授权列表。前五天不碰不熟悉的DApp连接,不点任何私信发来的空投链接。五步做完,基础风险面基本封住。
oke官方APP注册只需要邮箱或手机号加密码,任何额外索要身份证照片、银行卡号、助记词的页面立刻退出。注册完成后第一件事是开启二次验证,不是先去充值。
把每个DApp的授权额度用进度条展示,超额授权一眼可见,方便用户优先处理风险最高的连接。
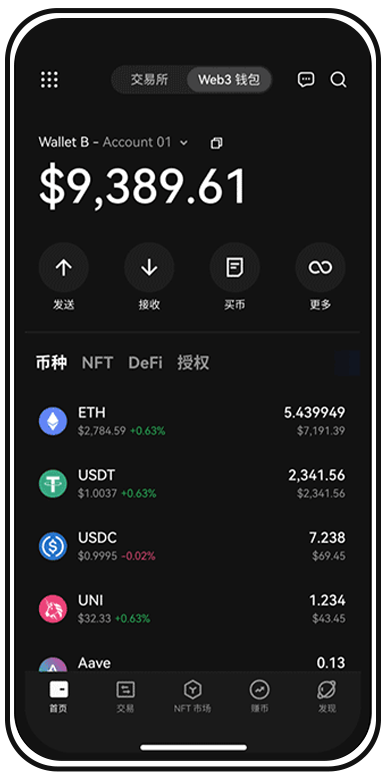
内置一份可勾选的安全检查列表,涵盖二次验证、白名单、设备管理、授权清理等项,用户按清单逐项确认,不用凭记忆判断哪里没设好。
提币时若目标地址被标记为高风险或与已知恶意合约关联,页面会弹出警示并要求额外确认。
超过设定阈值的提币或转账会弹出独立确认页,必须手动勾选风险提示才能继续,防止手滑或误触完成大额操作。
新添加的提币地址有冷却期,期间无法直接提币。这个设计逼着用户慢一步,给误操作和账户被盗后的反应留出窗口。
把链上合约授权和DApp连接统一放在一个页面里展示,用户能看到每个授权的额度和时间,随时撤销,不用去链上浏览器逐个查。
oke官方APP内能查看近期登录的设备型号、时间和IP归属地。发现不认识的设备直接一键下线并改密,不用等客服。
先停。看提示的具体原因,是地址被标记还是合约关联风险。如果对方催你快点提,基本可以判定有问题。核实清楚对方身份和地址来源之前,不要点继续。
假包、钓鱼链接、超额授权——这三样每天都有用户中招。花十分钟按上面的清单把oke官方APP的安全项配好,比事后找客服追资产实际得多。现在就去安全中心逐项确认。